Amazonが「Fire」を終了へ Android搭載の新型Alexaタブレット発表
2026/10/09 04:04:34
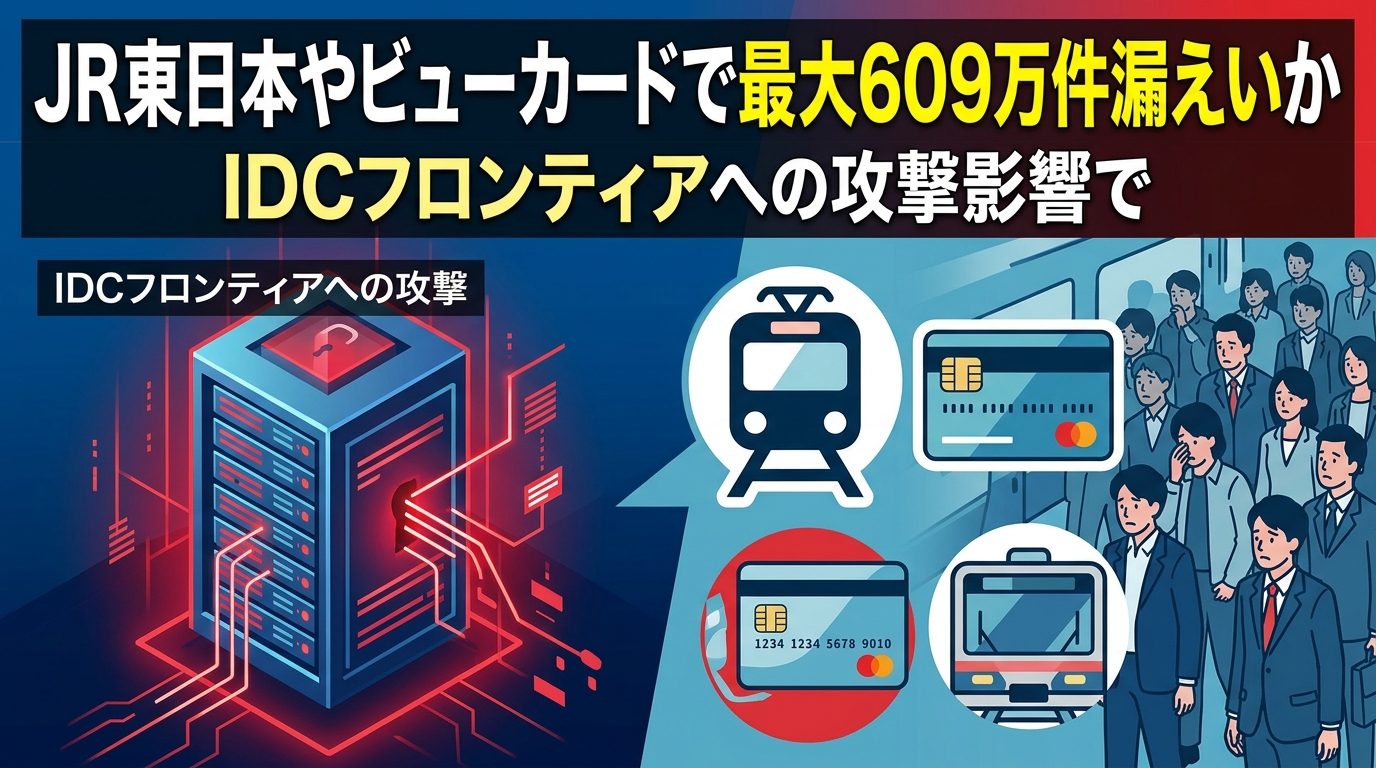
JR東日本およびグループ会社のビューカードにおいて、会員のメールアドレスなどを含む情報が最大で計600万件以上漏えいした可能性があることが明らかになりました。
今回の事象は、ソフトバンク子会社のデータセンター・クラウド事業者であるIDCフロンティアのシステムがサイバー攻撃を受けたことに伴う影響とされています。ネット予約サービス「えきねっと」や各種カード会員など、身近なサービスに関わる規模の大きさからネット上でも注目が集まっています。
発表によると、外部からの不正アクセスを受けたIDCフロンティアのシステム基盤をJR東日本グループが利用していたことから、システム内に保持されていたデータが影響を受けました。これにより、JR東日本とビューカードの双方で会員情報流出の懸念が生じています。
対象となっているのは「えきねっと」利用者や「ビューカード」会員などを含めた最大約609万件にのぼるメールアドレスなどの情報です。日常的に新幹線や特急列車の予約、日常の決済で広く使われているサービスだけに、影響範囲の広さが懸念されています。
IDCフロンティアへのサイバー攻撃を端緒とする一連の不正アクセス被害は各方面へ波及しており、サプライチェーンを通じたセキュリティリスクの重大さを改めて浮き彫りにする形となりました。
多くのユーザーが気になるのは、漏えいした可能性がある情報の範囲です。現時点で公表されている主な対象はメールアドレスなどとされており、サービス利用者は関連を装った不審なフィッシングメールや詐欺メールへの警戒が求められます。
公式サービスを装ってログイン情報や個人情報を騙し取ろうとする二次被害の発生が懸念されるため、受信したメールの送信元アドレスやリンク先のURLを慎重に確認するなどの自衛策が不可欠です。
JR東日本およびビューカード側は状況の調査や対応を進めており、今後の詳細な被害状況や原因の究明、再発防止策の提示について引き続き関心が集まっています。
ゴゴ通をフォローする



2026/10/09 04:04:34
2026/10/09 08:04:23
2026/10/08 12:05:16
2026/10/07 06:05:39
2026/10/07 02:05:11
2026/10/07 01:05:13
2026/10/07 09:35:24
2026/10/07 08:35:29

2026/10/06 05:05:24
2026/10/06 02:05:20
2026/10/10 06:14:07

2026/10/10 05:28:49
2026/10/09 20:03:40
2026/10/09 18:13:53
2026/10/09 18:03:42
2026/10/09 17:04:34
2026/10/09 16:04:34
2026/10/09 15:04:48
2026/10/09 14:04:38
2026/10/09 13:04:25