Suicaアプリに新コード決済「teppay」登場!上限30万円や送金にも対応へ
2026/10/06 05:05:24
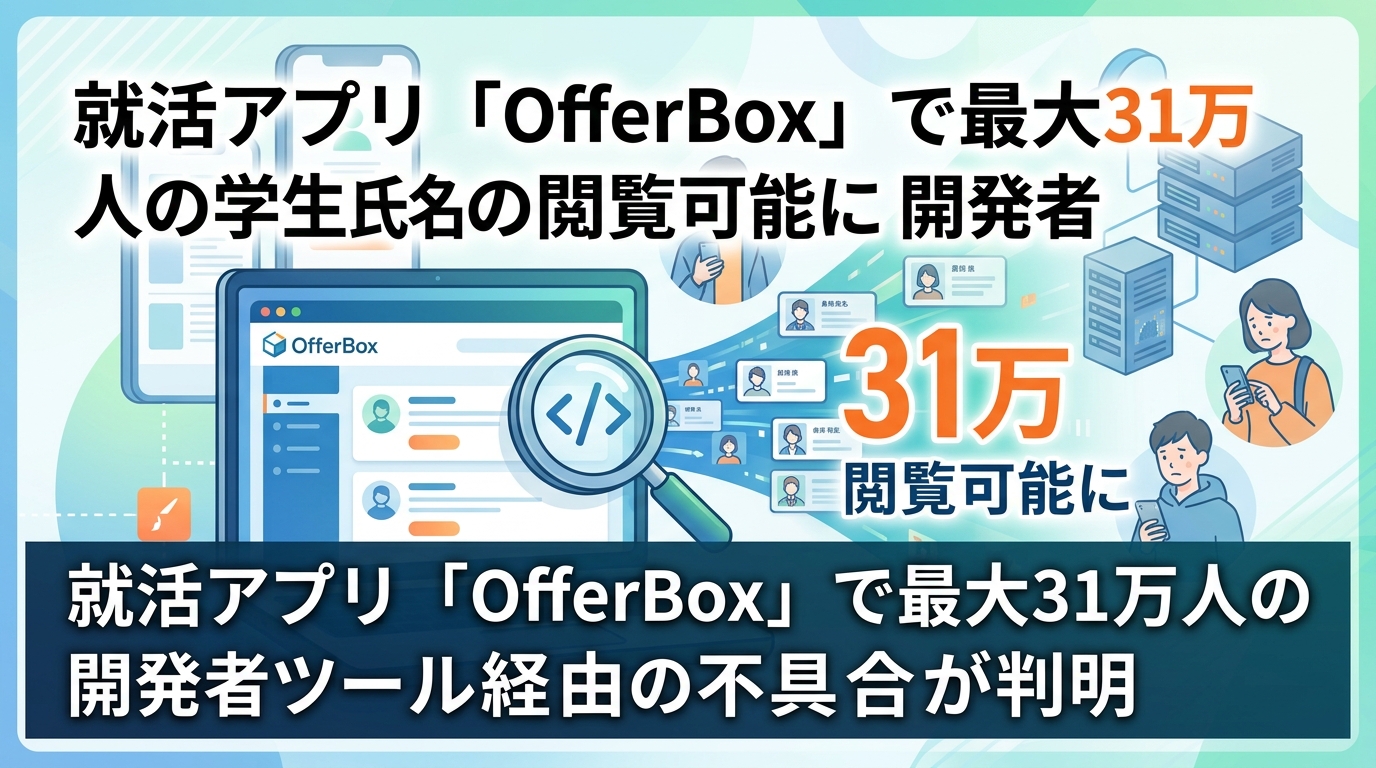
多くの大学生や就活生が利用する定番の新卒オファー型就職支援サービス「OfferBox(オファーボックス)」において、登録している学生の氏名などの情報が、利用企業側から閲覧できる状態になっていたことが明らかになりました。影響を受けた可能性がある対象は最大31万人にのぼるとされています。
今回の問題は、ウェブブラウザに標準搭載されている「開発者ツール(デベロッパーツール)」を経由することで、通常では非公開とされる仕様の裏を突く形で閲覧が可能になっていたというものです。多くの若年層が頼る定番プラットフォームでのトラブルということもあり、ネット上でも大きな関心と不安の声が広がっています。
「OfferBox」は、企業側が気になった学生に対して直接アプローチできる逆求人型の就活プラットフォームとして、毎年多くの新卒就活生に広く利用されています。通常、採用活動の初期段階などではプライバシー保護や公平性の観点から一部の個人情報が伏せられる仕組みが取られていますが、今回その設計に穴が存在していた形です。
報道などによると、サービスを利用している企業のアカウントからブラウザの開発者ツールなどを利用した場合に、本来は画面上に表示されないはずの学生の氏名といったデータが参照できる状態だったとされています。対象となる学生の規模は最大で約31万人に達するとみられています。
開発者ツールとは、ウェブサイトの動作確認や検証を行うためにブラウザに備わっている一般的な機能ですが、通信データ自体に不要な情報が含まれていた場合、画面上では見えていなくてもデータそのものを読み取ることができてしまいます。今回はそうしたシステムの構造的な不備が表面化した形となります。
今回のトラブルにおいて特に注目されているのは、高度なハッキングや不正アクセスによる攻撃を受けたわけではなく、通常のウェブ機能を使って仕様の不備を突くことができてしまったという点です。
就職活動というデリケートな場面において、個人情報が適切に守られているという前提はサービスへの信頼の根幹に関わります。とりわけ最大31万人という大規模な対象範囲となっていることから、実際に利用していた学生や関係者からは管理体制やセキュリティチェックの甘さを疑問視する声も上がっています。
ウェブサービスにおけるフロントエンドの表示制限だけでなく、バックエンドから送られるデータ自体の適切な制御が行われていたのかというシステム開発上の基本姿勢が改めて問われる事例となりました。今後の原因調査や是正対応がどのように進められるのか注視されます。
ゴゴ通をフォローする



2026/10/06 05:05:24
2026/10/06 01:05:17

2026/10/06 12:26:12
2026/10/06 08:33:48
2026/10/05 05:03:50
2026/10/05 02:03:46
2026/10/05 01:03:59
2026/10/05 12:03:59
2026/10/05 11:03:43
2026/10/05 09:34:53
2026/10/06 18:05:22
2026/10/06 17:05:24
2026/10/06 16:05:20
2026/10/06 15:05:22
2026/10/06 14:05:20
2026/10/06 13:05:17
2026/10/06 12:26:12
2026/10/06 12:25:32
2026/10/06 11:03:53
2026/10/06 09:34:48