「阿部寛のホームページ」が緊急メンテで閲覧不可に PHP脆弱性対策でXトレンド入りの珍事
2026/10/22 11:04:31
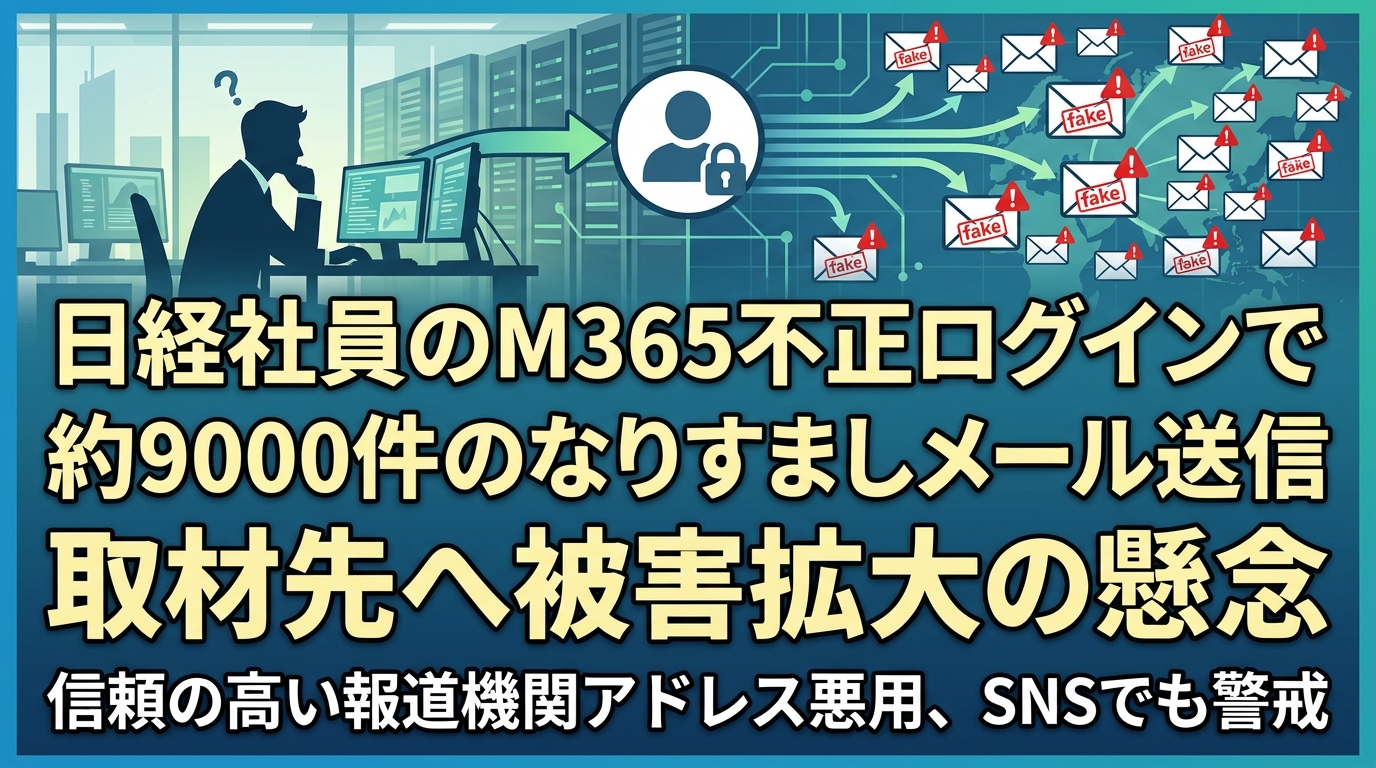
日本経済新聞社の社員アカウントが悪意ある第三者によって不正ログインされ、約9000件におよぶ「なりすましメール」が送信されたことが明らかになりました。利用されたのは、クラウド型のビジネスツール群である「Microsoft 365」のアカウントとみられています。
送信されたメールは取材先などの外部関係者にも届いており、悪性サイトへの誘導が含まれているなど、被害の拡大が懸念されています。大手報道機関の正規アドレスを悪用した手口として、ネット上やSNSでも大きな注目を集めています。
今回の事案では、日経新聞社の社員が利用する「Microsoft 365(メールや文書作成などの業務ツールをオンラインで利用できるサービス)」のアカウントが乗っ取られた可能性が報じられています。攻撃者はこの正規アカウントを踏み台にし、大量のメールを外部へ送信しました。
送信されたなりすましメールの件数は約9000件にのぼり、その多くが取材先などの業務連絡先に送られたとみられています。報道機関のドメイン(メールアドレスの末尾部分)を持つ正規のアカウントから届いたように見えるため、受信者が不審メールだと気づきにくい点が問題視されています。
メール本文には悪性サイトへ誘導するリンクなどが仕組まれていたとされ、受信者が不用意にアクセスしてしまうリスクが高まっています。大手メディアの信頼性を逆手に取ったサイバー攻撃として、セキュリティ関係者の間でも警戒が広がっています。
本件における最大の注目点は、普段からやり取りのある記者や社員の名義で送信されているため、受信側が警戒を解きやすいという「なりすまし攻撃」特有の危険性にあります。日常業務の延長として開封し、記載されたリンクをクリックしてしまう二次被害の発生が懸念されます。
SNSなどネット上でも「日経からの連絡だと思って開きそうになる」「正規アカウントからの送信は防ぎにくい」といった声が上がっており、ビジネスメール詐欺やアカウント乗っ取りへの関心が一気に高まりました。
関係先や取引先をはじめとする読者においては、知っている送信元からのメールであっても、不自然なリンク誘導やファイル添付がある場合は即座にアクセスせず、別の連絡手段で確認するなどの慎重な対応が求められます。
ゴゴ通をフォローする



2026/10/22 11:04:31
2026/10/22 08:04:25
2026/10/22 01:44:25
2026/10/19 02:04:28
2026/10/17 03:01:12
2026/10/16 02:01:16
2026/10/16 11:01:29
2026/10/14 08:08:35
2026/10/14 07:53:57

2026/10/12 06:33:27
2026/10/25 14:01:19
2026/10/25 13:01:11
2026/10/25 12:01:17
2026/10/25 11:01:04
2026/10/25 09:01:01
2026/10/25 08:30:59
2026/10/24 19:04:14
2026/10/24 18:04:26
2026/10/24 17:04:22
2026/10/24 16:04:17