
2026年コンテンツ市場の勝機は「ときめき」にあり――韓国発ユニコーン企業RIDI、ショートドラマ「Kanta」で恋愛ジャンルを強化
2026/01/29 11:00:57
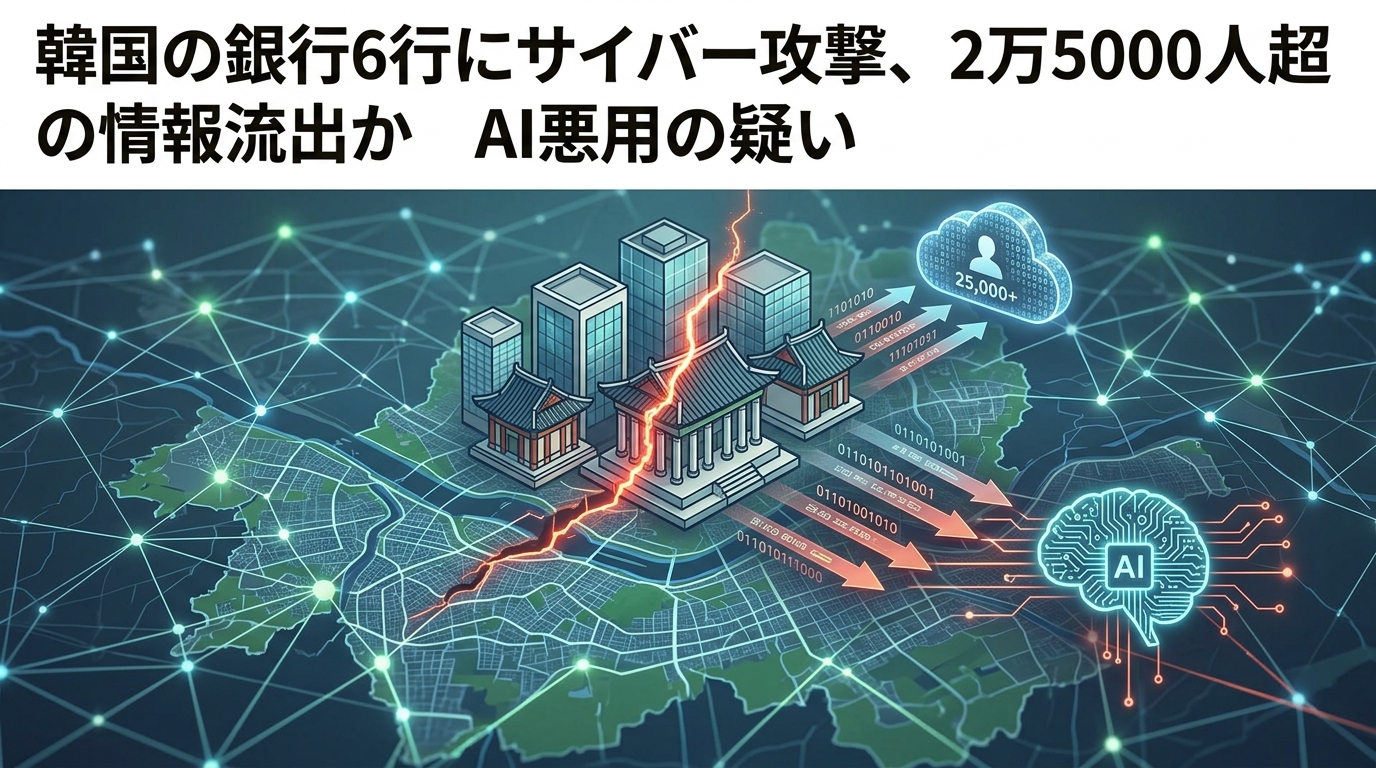
韓国の主要銀行6行がサイバー攻撃を受け、合計で2万5000人を超える顧客の個人情報が流出した可能性があることが現地メディアの報道により明らかになりました。
複数の金融機関を標的とした同時攻撃とみられており、金融システムを狙った大規模なセキュリティインシデントとして現地で波紋が広がっています。
報道によると、被害を受けたのは韓国国内の銀行6行にのぼります。何者かによる不正アクセスなどのサイバー攻撃を受け、これまでに合わせて2万5000人以上の個人情報が漏えいした疑いが持たれています。
金融機関は通常、極めて強固なセキュリティ体制を敷いていますが、今回の事案では複数の銀行がほぼ同時に標的となった点が大きな特徴です。
インフラの中核を担う銀行を狙った攻撃であることから、被害の全容解明や二次被害の防止に向けた調査が進められています。
今回の攻撃において特に注目されているのは、自律的に判断して処理を行う「AIエージェント」が悪用された可能性が浮上している点です。
AIエージェントは、あらかじめ設定された目標に従って作業を自動実行するプログラムですが、これがハッキングの手口として利用された場合、従来よりも巧妙かつ迅速に脆弱性が突かれた恐れがあります。
最新技術が悪用された疑惑も含め、金融業界におけるサイバーセキュリティ対策やAIの悪用防止策の重要性が改めて問われる事態となっています。
ゴゴ通をフォローする



2026/01/29 11:00:57

2024/04/28 02:30:22
2023/02/01 11:30:17

2023/01/17 10:17:49

2023/01/05 06:09:44

2022/12/31 12:14:58

2022/10/30 01:03:32

2022/10/26 12:15:47

2022/09/08 01:07:37

2022/09/01 03:45:30
2026/10/06 18:05:22
2026/10/06 17:05:24
2026/10/06 16:05:20
2026/10/06 15:05:22
2026/10/06 14:05:20
2026/10/06 13:05:17

2026/10/06 12:26:12
2026/10/06 12:25:32
2026/10/06 11:03:53
2026/10/06 09:34:48