NTTドコモで最大約30万件の情報流出 不正アクセスで「My docomo」など停止
2026/11/06 11:03:35
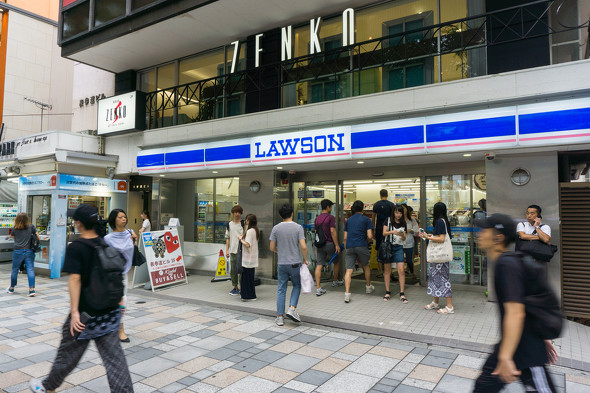
大手コンビニチェーンのローソンは、同社の会員サービス「ローソンID」やアプリ関連サービスにおいて不正アクセスが確認され、215万件を超える個人情報が漏えいしたと公表しました。
身近なコンビニサービスでの大規模な情報流出事故ということもあり、ネット上や利用者からはセキュリティへの不安や驚きの声が広がっています。同社は一連の事態について公式に謝罪を行いました。
ローソンの発表によると、同社が提供する「ローソンID」や「アプリ予約」などのシステムに対して外部からの不正アクセスが相次いで発生したとのことです。これにより、対象となるユーザーの個人情報が計215万件以上漏えいした可能性が判明しました。
「ローソンID」は、ローソンの公式アプリや各種キャンペーン、ポイント利用などで幅広く使われている共通のアカウント基盤です。多くの生活者が日常的に利用している身近なインフラサービスであったため、今回の事象は大きな社会的波紋を広げています。
昨今、大手企業やWebサービスを狙ったサイバー攻撃や不正アクセスによる情報漏えいが相次いでおり、今回のローソンの事例もそうしたトラブルの流れの中で発生した形となります。同社は公式のお知らせを通じて詳細な経緯を説明し、対応を進めています。
今回の不正アクセスでは、ローソンIDだけでなくアプリ予約システムなど複数の接点が狙われており、影響範囲が215万件超という大規模な数字に達した点が注視されています。
会員向けのアカウントサービスは、住所や氏名、メールアドレスなどの重要な個人データが紐づいているケースが多いため、不正アクセスを受けた際の被害拡大が懸念されます。企業側の防御体制はもちろん、登録しているユーザー側でも注意が求められる状況です。
近年頻発している情報漏えい事案に対してネット上でも警戒感が高まっており、再発防止に向けたセキュリティ強化の徹底や、利用者への迅速な周知対応が今後の重要な焦点となりそうです。
画像出典:ITmedia
ゴゴ通をフォローする



2026/11/06 11:03:35
2026/11/04 12:03:58
2026/11/03 03:03:44
2026/11/02 05:03:34
2026/10/30 04:03:34
2026/10/29 06:03:41
2026/10/28 07:00:56
2026/10/27 03:01:11
2026/10/27 08:31:02
2026/10/27 08:00:58
2026/11/07 13:03:24
2026/11/07 12:03:44
2026/11/07 11:03:39
2026/11/07 10:03:28
2026/11/07 08:03:51
2026/11/06 18:03:40
2026/11/06 17:04:00
2026/11/06 16:03:34
2026/11/06 15:03:33
2026/11/06 14:03:46