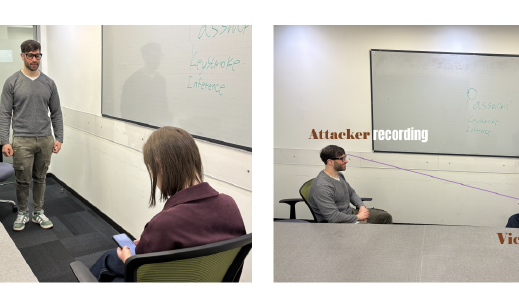
スマートグラスで向かいから指の動きを撮影、スマホ暗証番号を暴く新手の手法が判明
2026/10/30 04:03:34
日本経済新聞社の社員アカウントが悪意ある第三者によって不正ログインされ、約9000件におよぶ「なりすましメール」が送信されたことが明らかになりました。利用されたのは、クラウド型のビジネスツール群である「Microsoft 365」のアカウントとみられています。
送信されたメールは取材先などの外部関係者にも届いており、悪性サイトへの誘導が含まれているなど、被害の拡大が懸念されています。大手報道機関の正規アドレスを悪用した手口として、ネット上やSNSでも大きな注目を集めています。
今回の事案では、日経新聞社の社員が利用する「Microsoft 365(メールや文書作成などの業務ツールをオンラインで利用できるサービス)」のアカウントが乗っ取られた可能性が報じられています。攻撃者はこの正規アカウントを踏み台にし、大量のメールを外部へ送信しました。
送信されたなりすましメールの件数は約9000件にのぼり、その多くが取材先などの業務連絡先に送られたとみられています。報道機関のドメイン(メールアドレスの末尾部分)を持つ正規のアカウントから届いたように見えるため、受信者が不審メールだと気づきにくい点が問題視されています。
メール本文には悪性サイトへ誘導するリンクなどが仕組まれていたとされ、受信者が不用意にアクセスしてしまうリスクが高まっています。大手メディアの信頼性を逆手に取ったサイバー攻撃として、セキュリティ関係者の間でも警戒が広がっています。
本件における最大の注目点は、普段からやり取りのある記者や社員の名義で送信されているため、受信側が警戒を解きやすいという「なりすまし攻撃」特有の危険性にあります。日常業務の延長として開封し、記載されたリンクをクリックしてしまう二次被害の発生が懸念されます。
SNSなどネット上でも「日経からの連絡だと思って開きそうになる」「正規アカウントからの送信は防ぎにくい」といった声が上がっており、ビジネスメール詐欺やアカウント乗っ取りへの関心が一気に高まりました。
関係先や取引先をはじめとする読者においては、知っている送信元からのメールであっても、不自然なリンク誘導やファイル添付がある場合は即座にアクセスせず、別の連絡手段で確認するなどの慎重な対応が求められます。
ゴゴ通をフォローする



2026/10/30 04:03:34
2026/10/29 06:03:41
2026/10/28 07:00:56
2026/10/27 03:01:11
2026/10/27 08:31:02
2026/10/27 08:00:58
2026/10/25 05:00:57
2026/10/25 04:01:28
2026/10/22 11:04:31
2026/10/22 08:04:25
2026/11/01 19:03:37
2026/11/01 18:04:04
2026/11/01 17:03:38
2026/11/01 16:03:45
2026/11/01 15:03:49
2026/11/01 14:03:47
2026/11/01 13:03:29
2026/11/01 12:03:47
2026/11/01 11:03:32
2026/11/01 10:03:27