津田健次郎さんのAI音声訴訟で棄却判決 「声のパブリシティ権」に初の司法判断か 弁護士が論点を解説
2026/10/06 12:25:32
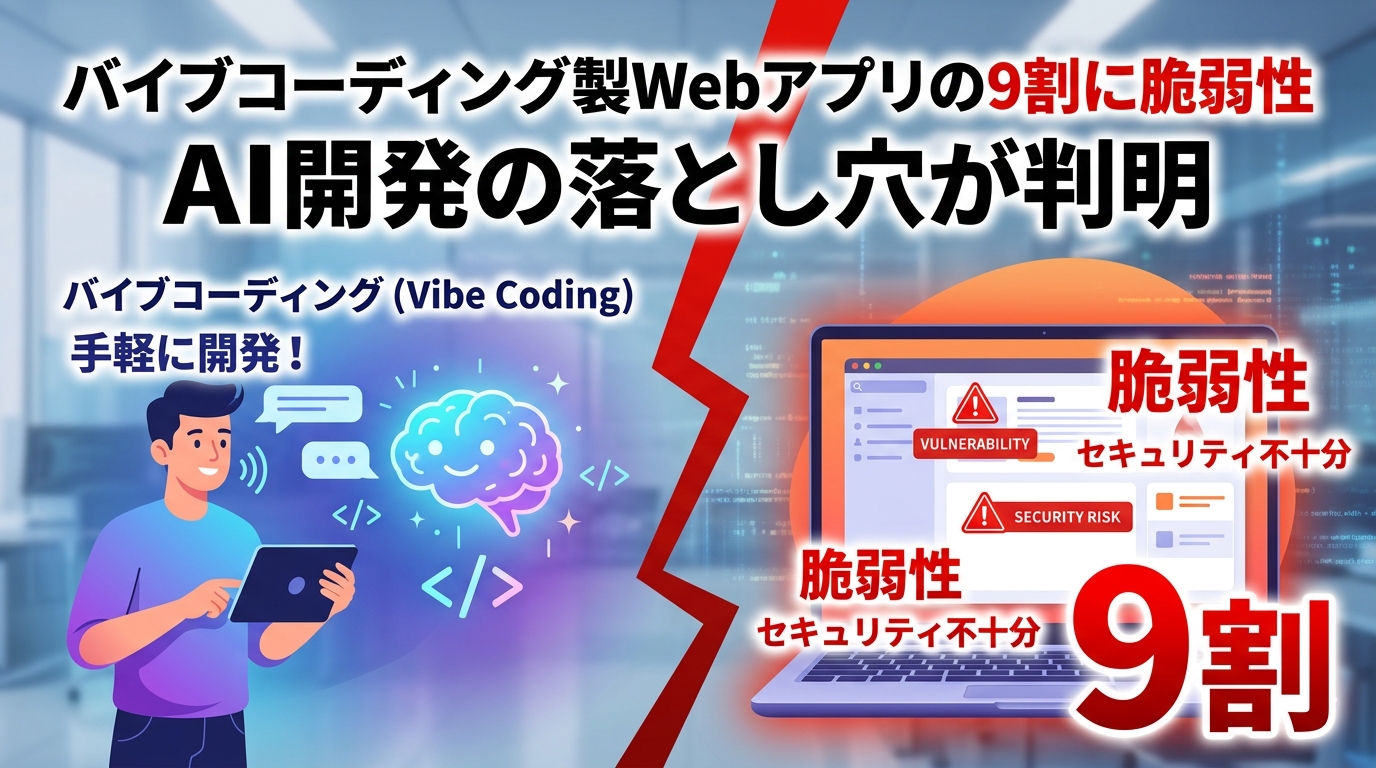
AIに指示を出すだけで手軽にソフトウェアを作る新たな開発手法「バイブコーディング」について、思わぬ実態が明らかになりました。公開されている関連Webアプリの約9割にセキュリティ上の脆弱性が存在することが研究で報告され、ネット上で大きな話題となっています。
プログラミングの専門知識が少なくても自然言語の指示で素早くアプリを形にできることから、SNSや開発者コミュニティを中心にブームが加速していました。しかし、その手軽さの裏側に潜む安全性のリスクが浮き彫りとなった形です。
バイブコーディングとは、厳密なコードを人間が一行ずつ書くのではなく、AIとの対話やプロンプト(指示文)を通じて直感的にプログラムを生成・構築していく開発スタイルを指します。AIツールの進化に伴い、アイデアを即座にWebアプリ化できる画期的な手法として急速に普及していました。
一方で、ITmedia NEWSなどの報道によると、マイクロソフトの研究者らによる調査の結果、この手法で作られ実際に公開されているWebアプリのうち、約9割に何らかのセキュリティ脆弱性が含まれていることが判明しました。
AI任せでスピーディーに動くモノを作れる利便性が評価される反面、裏側のコード検証やセキュリティ対策が不十分なままインターネット上に公開されているケースが非常に多いという現状が浮き彫りになっています。
今回の調査結果が示した最大の注目点は、「見た目や機能が正しく動作しているように見えても、内部の安全性が担保されているとは限らない」という点です。AIは指定された機能を実装するコードを効率的に出力しますが、悪意ある攻撃を防ぐ設計まで完璧にカバーしているとは限りません。
特に開発知識が浅いまま手軽さだけでツールを公開してしまうと、外部からの不正アクセスや情報漏えいといった重大なトラブルに巻き込まれる懸念があります。利便性の高さゆえに初心者の参入ハードルが下がった分野だからこそ、セキュリティ意識のギャップが課題となっています。
AIを活用した開発スタイルが今後さらに一般化していく中で、自動生成されたプログラムの検証プロセスや脆弱性チェックをどのように組み込むべきか、開発者コミュニティ全体で冷静な見直しが求められそうです。
ゴゴ通をフォローする



2026/10/06 12:25:32
2026/10/05 04:03:45
2026/10/05 03:03:45
2026/10/05 08:33:45

2026/10/05 12:50:49

2026/10/05 12:46:07

2026/10/04 07:06:38

2026/10/04 06:52:11

2026/06/08 05:08:47

2026/06/03 05:30:42
2026/10/07 15:05:14
2026/10/07 14:05:11
2026/10/07 13:05:13
2026/10/07 12:01:55
2026/10/07 11:05:18
2026/10/07 09:35:24
2026/10/07 08:35:29
2026/10/06 18:05:22

2026/10/06 17:05:24
2026/10/06 16:05:20