プルデンシャル生命が調査報告書公表 被害申告61億円超・157人処分にネット衝撃
2026/10/09 08:03:40
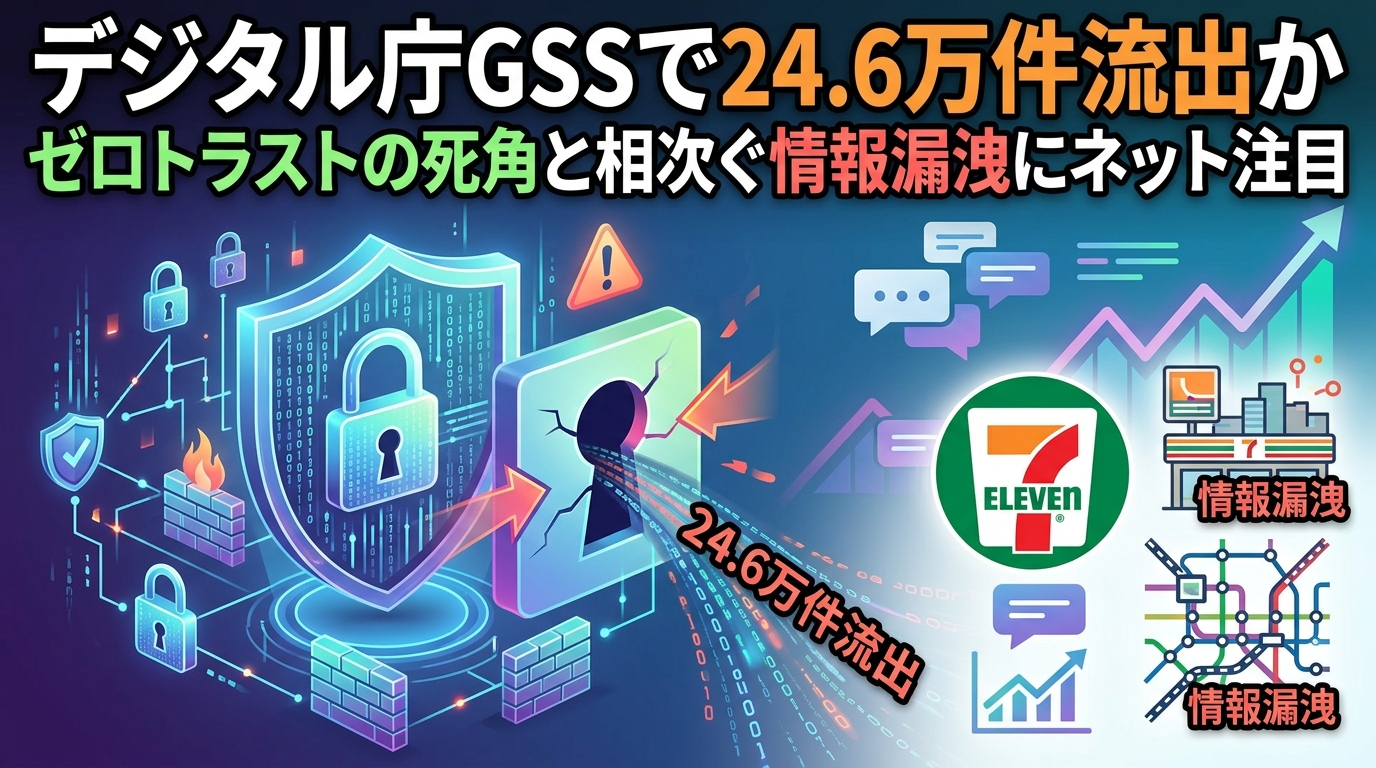
デジタル庁が運用する共通業務システム「ガバメントソリューションサービス(GSS)」において、外部からの不正アクセスにより職員ら約24.6万件の個人情報が漏洩した可能性があることが明らかになりました。
政府が推進してきた強固なセキュリティ基盤「ゼロトラスト」の導入環境で起きた想定外の事態として、ネット上やIT関係者の間で大きな波紋を呼んでいます。
民間企業でも大規模な情報漏洩が相次いで報告されているタイミングと重なり、情報セキュリティへの不安や関心が急速に高まっています。
デジタル庁が公表した内容によると、各省庁が共同利用する情報通信基盤「GSS」に対して不正アクセスが発生し、内部に保存されていた職員等の個人情報が外部に流出した恐れが生じています。対象規模は約24.6万件に上るとされています。
GSSは「ゼロトラスト」と呼ばれるセキュリティモデルを前提に構築されていました。ゼロトラストとは、「社内ネットワークだから安全」と過信せず、すべてのアクセスを常に疑って認証・認可を行う近代的な防御手法です。
最先端の安全対策を旗印にしていた中核システムでのインシデント発覚に対し、SNSやネット掲示板では「ゼロトラストであっても運用や設定に不備があれば防げないのか」と衝撃を受ける声が広がっています。
今回の事案で専門家や利用者が着目しているのは、高度な防御アーキテクチャを導入していても管理設定や運用プロセスの隙が致命傷になり得るという現実です。仕組みを整えるだけでなく、継続的な監視や厳格なルール徹底が不可欠であることが浮き彫りになりました。
また直近では、ローソンやJR東日本など知名度の高い大手企業・サービスでも個人情報や顧客データに関する漏洩・不正アクセス事案が相次いで報じられています。公的機関から民間インフラまでトラブルが立て続けに起きたことで、利用者の警戒感はピークに達しています。
デジタル庁は詳細な調査や再発防止策を進めるとしており、どのような経路で侵入を許したのか今後の具体的な検証報告が待たれます。利便性とセキュリティの両立という課題が改めて突きつけられた形です。
ゴゴ通をフォローする



2026/10/09 08:03:40

2026/07/01 04:24:15
2026/02/16 12:36:21

2025/12/19 12:20:53

2025/11/04 01:59:26

2025/11/04 10:42:53
2025/07/22 08:02:52

2025/07/09 01:44:34
2025/06/23 07:46:31
2025/04/04 10:35:21
2026/10/10 06:14:07

2026/10/10 05:28:49
2026/10/09 20:03:40
2026/10/09 18:13:53
2026/10/09 18:03:42
2026/10/09 17:04:34
2026/10/09 16:04:34
2026/10/09 15:04:48
2026/10/09 14:04:38
2026/10/09 13:04:25